
Sikkerhed
Kan AI gøre vores marketingmedarbejder til hacker? Vi brugte oktober på at finde ud af det.
2026-11-20
Under cybersikkerhedsmåneden i oktober 2026 tog jeg som marketingmedarbejder hos Controla en enkel udfordring op: at se, hvor langt jeg kunne komme i et forsøg på at angribe en virksomhed uden nogen erfaring med hacking. Her er resultaterne i en ret ufiltreret udgave.
Der har ikke ligefrem manglet overskrifter om, hvordan AI gør det lettere at hacke. Påstanden lyder typisk nogenlunde sådan her: AI sænker tærsklen til cyberkriminalitet. Snart kan alle hacke.
Så vi havde et spørgsmål. Alle? Selv mig? Det blev starten på Thea the Hacker.
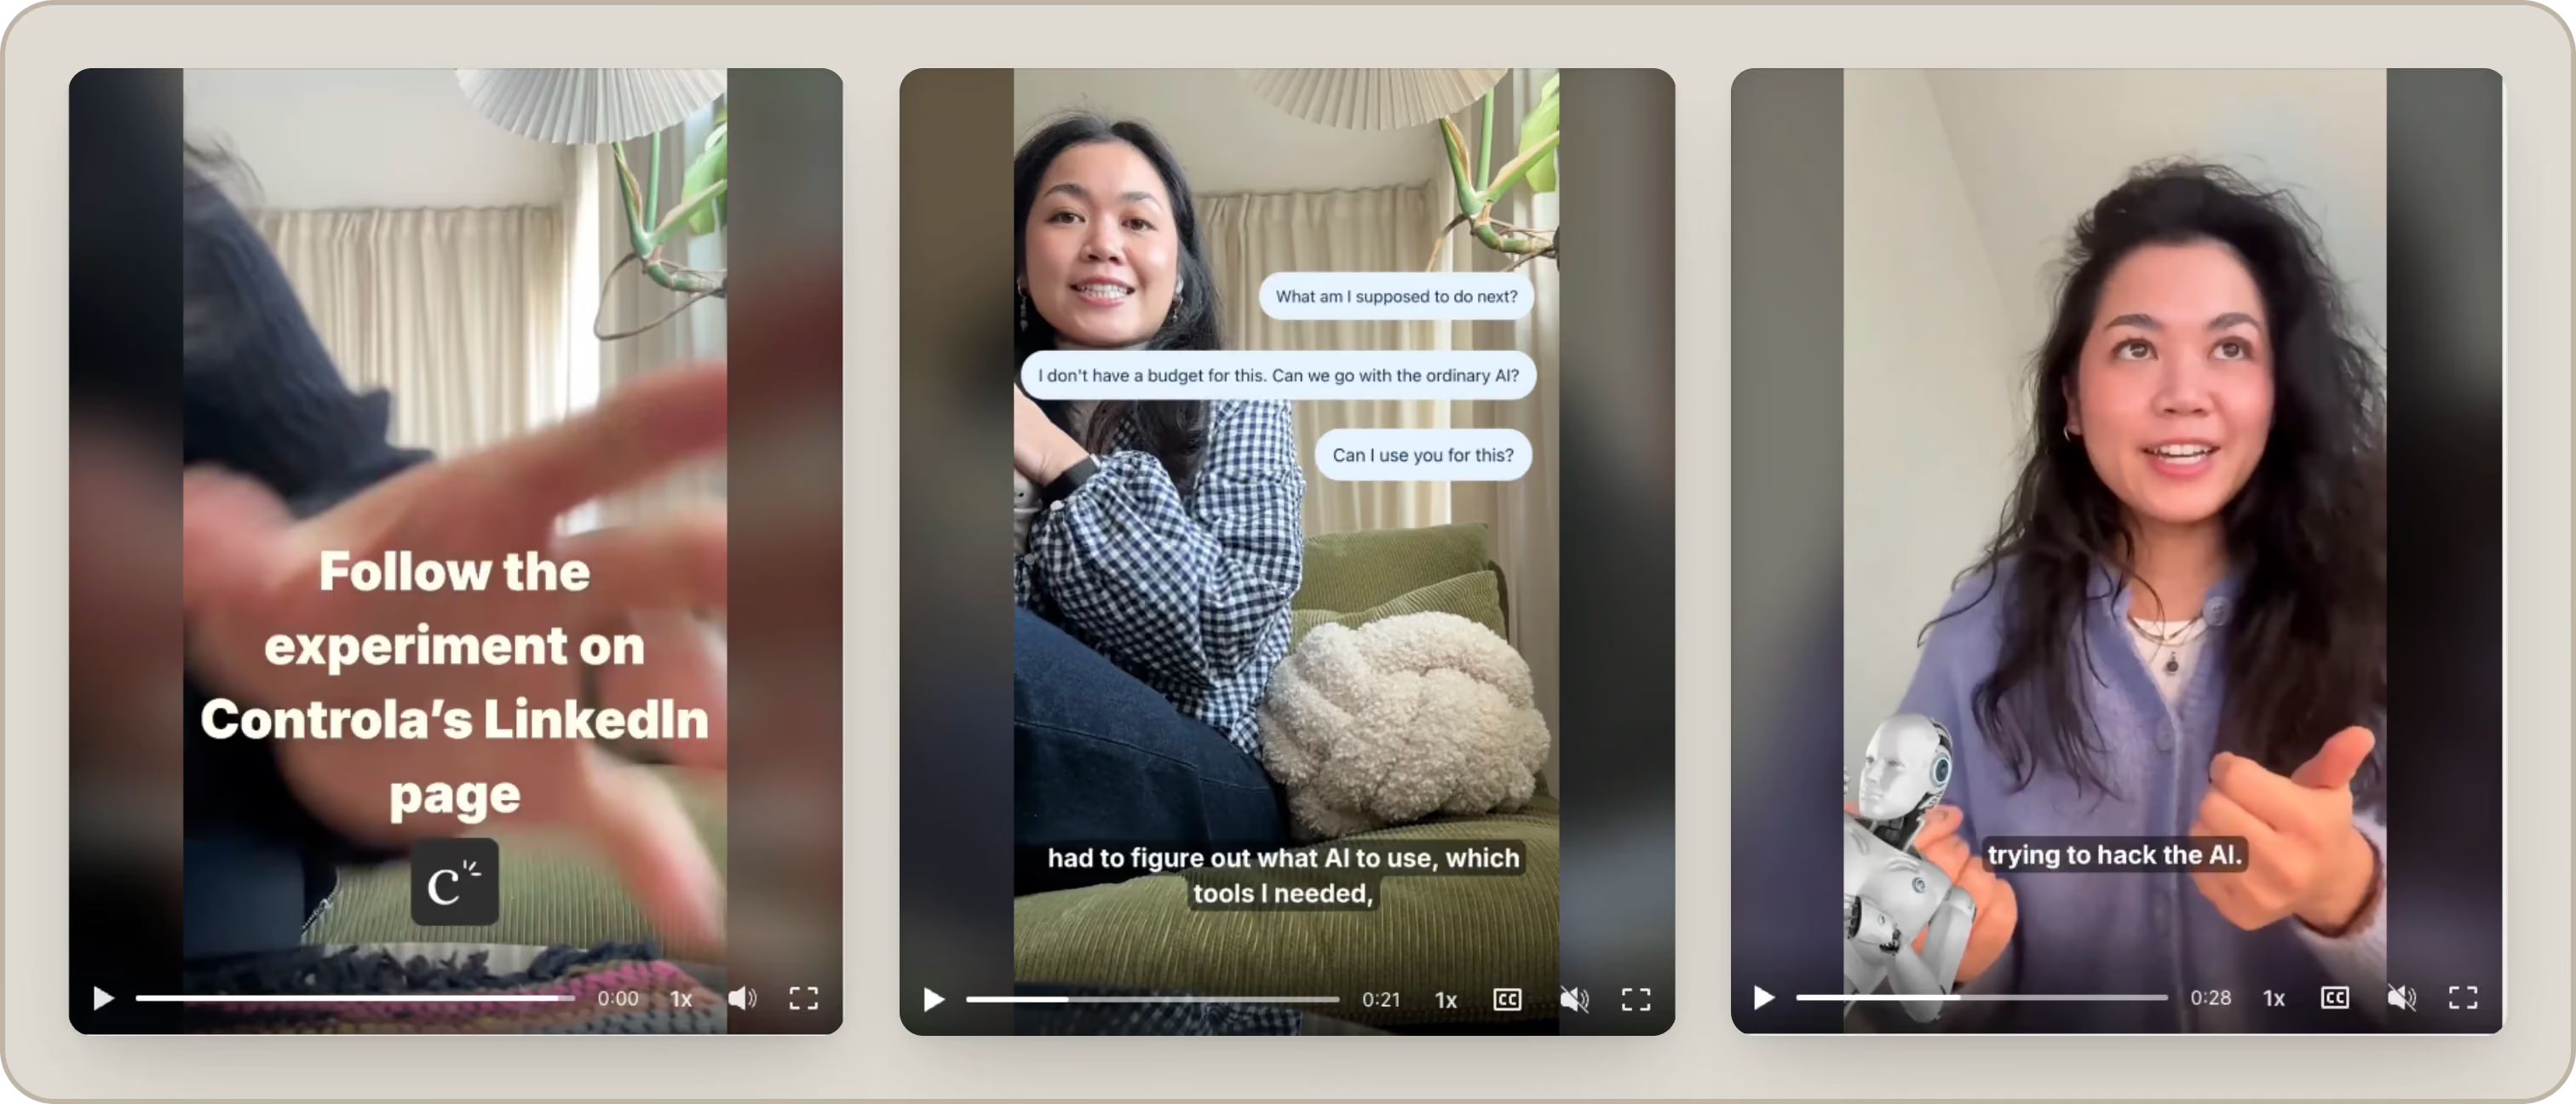
Gennem oktober forsøgte jeg at arbejde mig igennem et kontrolleret hackingeksperiment uden tidligere teknisk erfaring med hacking, med lidt hjælp fra AI og, når det blev særligt forvirrende, lejlighedsvis hjælp fra vores CPO. Fem afsnit senere har vi et svar. Sådan da.
Den første overraskelse: hacking er stadig svært
Jeg gik ind i eksperimentet med en forventning om, at AI ville gøre betydeligt mere af det tunge arbejde. På internettet ser hacking med AI mistænkeligt let ud. Bed AI om at gøre noget ondsindet. Se den tænke i fem minutter. Tillykke, du er hacker.
Virkeligheden var lidt mindre filmisk og meget mere kompliceret.
Før jeg overhovedet kunne prøve noget bare nogenlunde interessant, måtte jeg finde ud af, hvilke modeller og værktøjer jeg skulle bruge, og hvordan jeg fik det hele til at fungere. Der var agenter. Kommandolinjeværktøjer. Terminalkommandoer. Værktøjer, der kørte andre værktøjer. Værktøjer, der simpelthen nægtede at starte. På et tidspunkt havde jeg brug for teknisk hjælp bare for at komme i gang.
Som jeg udtrykte det dengang: ”Jeg købte denne MacBook for at skrive mails. Ikke for at hacke folk.”
Den første lektie kom tidligere end forventet:
AI kan sænke tærsklen til hacking. Den fjerner den ikke. Men det blev meget lettere at være helt nybegynder.
Da det hele først kørte, ændrede situationen sig. Jeg begyndte med rekognoscering: at indsamle offentligt tilgængelige oplysninger og forsøge at forstå, hvad en angriber kunne lede efter. Det førte mig ind i Terminal. Før eksperimentet brugte jeg knap nok programmet. Nu kunne jeg fortælle AI, hvad jeg prøvede at forstå, få hjælp til, hvad jeg skulle køre, se på resultatet og straks spørge, hvad det hele egentlig betød. Netop den sidste del viste sig at betyde meget.
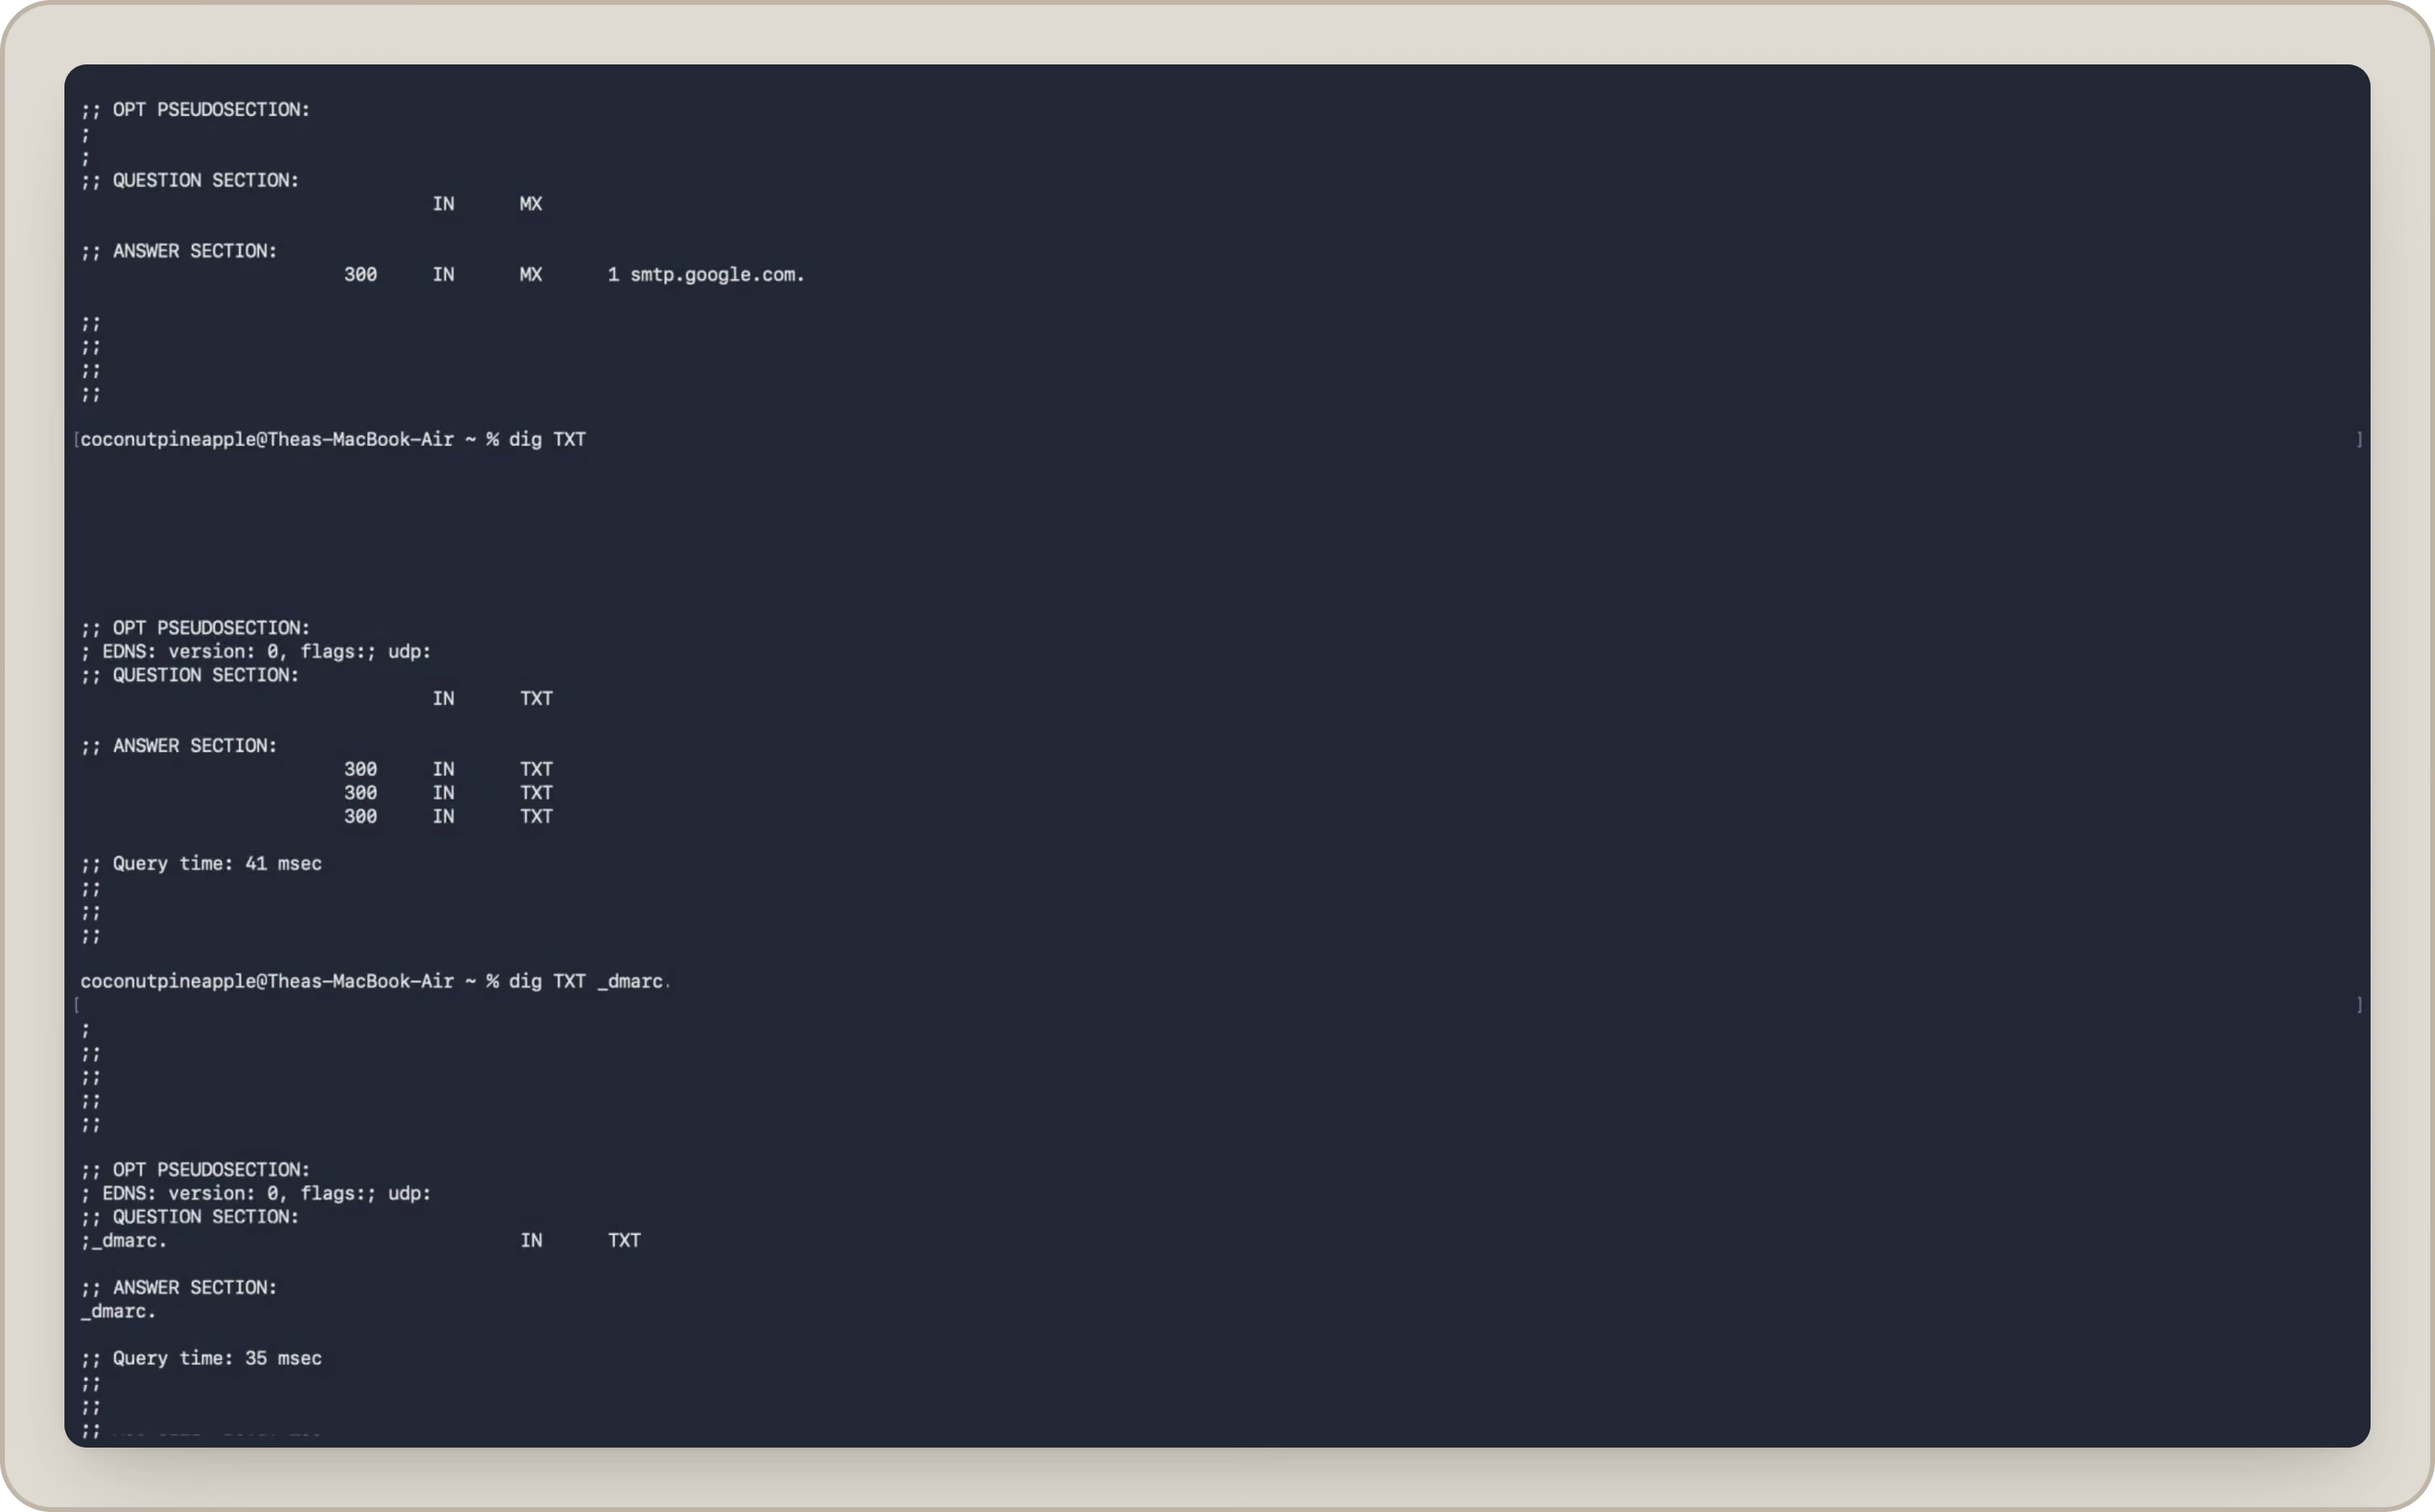
Jeg behøvede ikke at kende den rigtige tekniske betegnelse, før jeg stillede et spørgsmål. Ikke at finde ud af, hvilken dokumentation jeg skulle læse. Ikke at lade, som om en forklaring gav mening, når den absolut ikke gjorde det. En særligt effektiv prompt blev: ”Jeg er ikke udvikler.”
AI forenklede forklaringen, jeg forstod lidt mere, og eksperimentet kunne fortsætte. Det gav mig ikke flere års teknisk viden. Men det gjorde en verden, jeg næsten intet kendte til, betydeligt mere tilgængelig. Og for en nybegynder er det en vigtig ændring.
Overraskende få prompts kan få dig overraskende langt
Senere i eksperimentet forsøgte jeg at bygge et falsk forløb med login og godkendelse af tilladelser. Jeg beskrev de første forsøg som ”sørgelige”. Men det krævede ikke en masse prompts at komme videre. Efter bare en håndfuld iterationer havde jeg en simpel version kørende lokalt, som jeg kunne arbejde videre på. Var den overbevisende? Ikke endnu. Ville jeg have vidst, hvordan jeg skulle bygge den selv? Absolut ikke. Den forskel blev vigtig gennem hele eksperimentet.
Der er meget langt fra ”AI kan generere noget” til ”en komplet nybegynder kan bruge det til at angribe en virksomhed med succes”.
Den afstand mærkede vi igen og igen. Men at gå fra ”jeg har absolut ingen anelse om, hvordan man gør det her” til ”jeg har noget kørende foran mig” med relativt få prompts er stadig betydningsfuldt.
Så begyndte vi at prøve at hacke AI'en
Det var her, det blev mærkeligt. På et tidspunkt nægtede modellen at hjælpe videre med det falske loginforløb. Så vi åbnede en ny samtale med den samme model. Samme idé. Ny chat. Helt andet svar. Pludselig kom vi meget længere.
Senere afviste AI'en andre dele af eksperimentet og bad til sidst om bevis for, at det, vi lavede, var legitimt. Så vi lavede selvfølgelig en falsk kontrakt fyldt med opdigtede oplysninger. Til AI'en. Det virkede ikke.
Omkring dette tidspunkt holdt eksperimentet op med at føles, som om jeg prøvede at hacke en virksomhed, og begyndte at føles, som om jeg prøvede at hacke AI'en i stedet.
Den bedste sammenligning, vi fandt, var et escape room
Jo længere vi kom, desto mere begyndte hacking med AI at føles som et escape room. AI kunne få mig ind i rummet. Forklare, hvad jeg så på. Give mig ledetråde. Nogle gange rigtig gode ledetråde. Så nåede jeg frem til en dør, som jeg ikke anede, hvordan jeg skulle åbne.
Der var flere øjeblikke, hvor jeg nogenlunde forstod, hvad der skulle ske som det næste, men ikke havde nogen anelse om, hvordan jeg faktisk fik det til at ske. Det var som regel dér, Niklas måtte træde til. Uden de ledetråde ville eksperimentet sandsynligvis være sluttet meget tidligere. Og det var her, vores erfaring tydeligst begyndte at afvige fra idéen om, at AI snart vil gøre alle og enhver til cyberkriminelle.
Så gjorde AI mig til hacker?
Ikke helt. Men den gjorde mig helt klart i stand til mere. For mig er det den mere nyttige lektie. AI behøver ikke at gøre nybegyndere til eksperter for at gøre dem i stand til mere. Den hjalp mig med at forstå ukendte begreber, komme hurtigere frem, komme videre, når jeg sad fast, og prøve ting, jeg ikke ville have vidst, hvordan jeg skulle gribe an på egen hånd.
Samtidig var der tydelige begrænsninger. Teknisk ekspertise betød stadig noget. Det gjorde det også at vide, hvad man skulle gøre, når den oplagte vej ikke længere virkede. AI'ens sikkerhedsforanstaltninger betød også noget, især fordi jeg manglede den viden, der skulle til for at komme uden om de forhindringer, jeg mødte.
Så nej, efter eksperimentet forventer vi ikke en pludselig bølge af førstegangsforbrydere, der kun er bevæbnet med deres yndlingschatbot og entusiasme. Men det betyder ikke, at AI'ens påvirkning er ubetydelig. For en person uden erfaring med hacking gjorde AI det mere tilgængeligt. For dem, der allerede ved, hvad de laver, er potentialet meget større.
En erfaren angriber er bedre rustet til at vurdere, hvornår et svar er nyttigt, opdage, når det er forkert, komme uden om forhindringer og kombinere AI med eksisterende viden. Det er dér, vi tror, den større ændring sker.
Hacking med AI er ikke altid det samme
Eksperimentet ændrede også vores syn på noget af det indhold om AI og hacking, der cirkulerer på nettet. Der findes imponerende AI-systemer bygget til sikkerhed og offensive tests, men de kombinerer ofte de rigtige modeller, værktøjer, tekniske rammer og ekspertise. Det er noget helt andet end at give en nybegynder adgang til en almindelig AI-chatbot og forvente det samme resultat.
Vores oplevelse var mere rodet. AI skabte ting hurtigt. Den forklarede tekniske begreber virkelig godt. Nogle steder fik den mig længere, end jeg havde forventet. Og så kørte vi fast. Mange gange.
Cybersikkerhed har allerede en lang historie med FUD, altså frygt, usikkerhed og tvivl. AI giver os masser af reelle ændringer at diskutere uden at overdrive dem. For når enhver ny udvikling bliver det, der ændrer cybersikkerhed for altid, holder folk til sidst op med at lytte. Det hjælper ikke meget, når noget faktisk kræver deres opmærksomhed.
Hvad betyder alt det her for en lille virksomhed?
Formålet med eksperimentet var aldrig at bevise, at små virksomheder er lette at hacke. Vi ville forstå, hvordan AI kan ændre personen på den anden side. Og vores vigtigste lektie er ret enkel: tærsklen bliver lavere, men den er ikke forsvundet.
En person med meget lidt teknisk viden kan nu forstå mere, lave research hurtigere, bygge prototyper af ting, de ikke selv kunne bygge, og få hjælp, hver gang de sidder fast. Erfarne angribere kan få betydeligt mere ud af AI. For små virksomheder betyder det ikke, at det er tid til at gå i panik over en helt ny kategori af cyberangreb.
Det meste af det, en angriber stadig vil lede efter, er velkendt: svage eller genbrugte adgangskoder, konti uden multifaktorgodkendelse (MFA), forældet software, eksponerede systemer, dårlig styring af adgang og mennesker, der kan overtales til at klikke på noget, de ikke burde.
AI kan gøre angriberen hurtigere. Det grundlæggende gør stadig arbejdet sværere. Det er måske den mindst glamourøse konklusion, vi kunne være nået frem til efter en måned med forsøg på at gøre mig til hacker. Men det er også den nyttige.
Jeg er nu tilbage i marketing.
Skrevet af
Thea Naree, Chef for vækst og partnerskaber
Med ti års erfaring inden for inbound marketing, søgeannoncering og optimering af kunderejser i SaaS, B2C og almennyttige organisationer kombinerer Thea kreativ intuition med en stærk forretningsforståelse. Hos Controla arbejder hun derfor med alt fra markedsføringskampagner til produktudvikling og den samlede kundeoplevelse.