
Sikkerhet
Kan AI gjøre markedsføreren vår til hacker? Vi brukte oktober på å finne det ut.
2026-11-20
Under sikkerhetsmåneden i oktober 2026 tok jeg som markedsfører i Controla på meg en enkel utfordring: å se hvor langt jeg kunne komme i et forsøk på å angripe en bedrift uten noen erfaring med hacking. Her er resultatene, i en ganske ufiltrert versjon.
Det har ikke akkurat manglet overskrifter om hvordan AI gjør det enklere å hacke. Påstanden høres gjerne omtrent slik ut: AI senker terskelen for nettkriminalitet. Snart kan hvem som helst hacke.
Så vi hadde et spørsmål. Hvem som helst? Til og med meg? Det ble starten på Thea the Hacker.
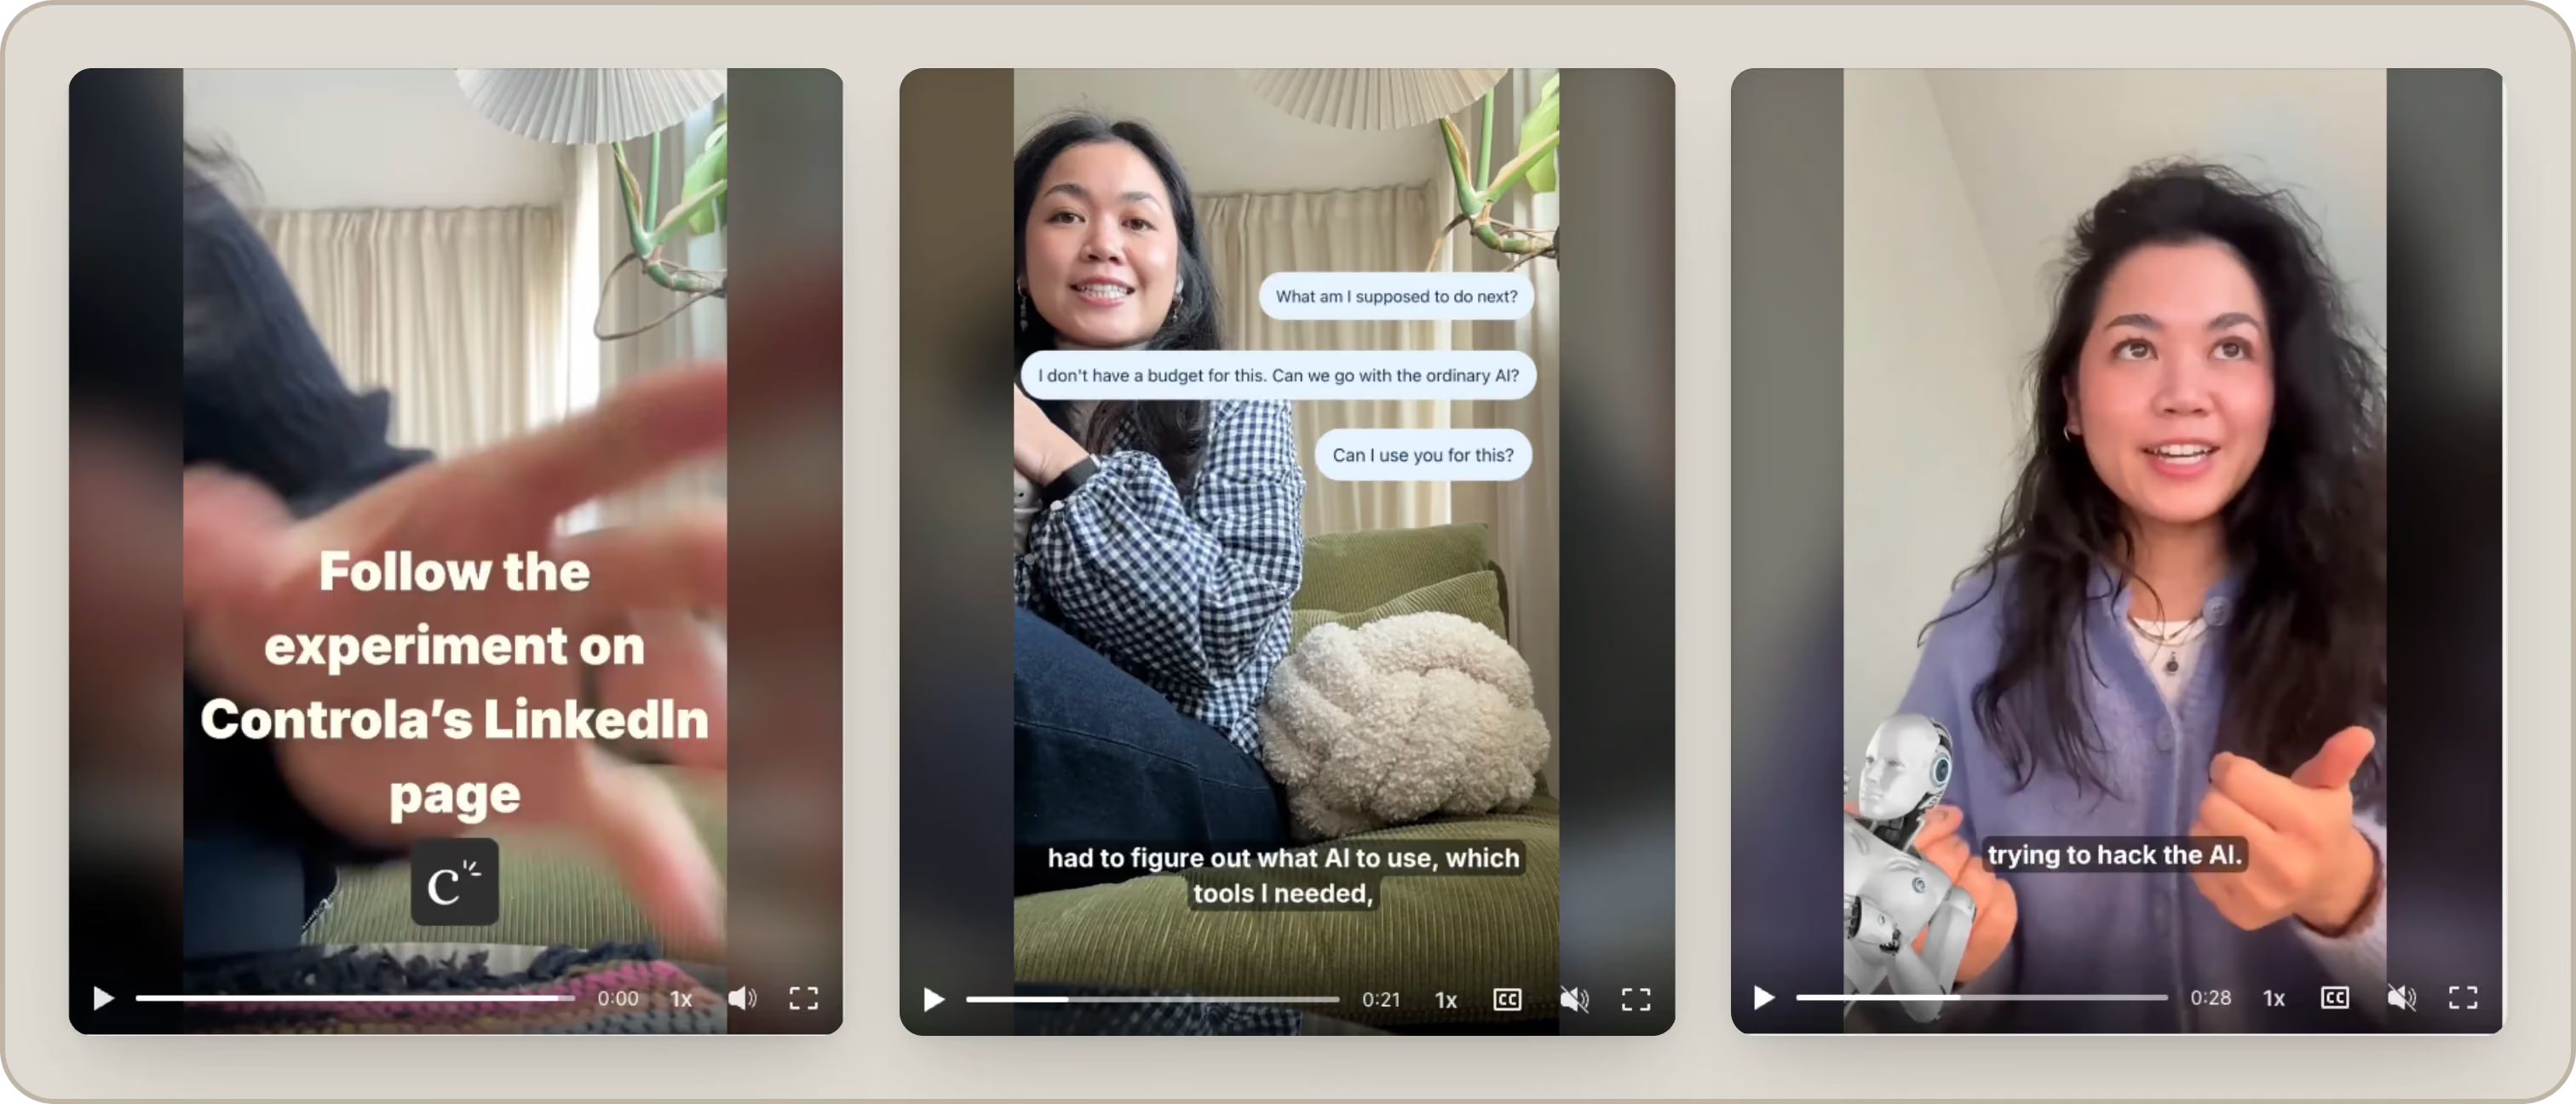
Gjennom oktober prøvde jeg å jobbe meg gjennom et kontrollert hackingeksperiment uten tidligere teknisk erfaring med hacking, med litt hjelp fra AI og, når det ble særlig forvirrende, sporadisk hjelp fra CPO-en vår. Fem episoder senere har vi et svar. Sånn omtrent.
Den første overraskelsen: hacking er fortsatt vanskelig
Jeg gikk inn i eksperimentet med en forventning om at AI skulle gjøre betydelig mer av grovarbeidet. På nettet ser hacking med AI mistenkelig enkelt ut. Be AI om å gjøre noe ondsinnet. Se den tenke i fem minutter. Gratulerer, du er hacker.
Virkeligheten var litt mindre filmatisk og mye mer komplisert.
Før jeg i det hele tatt kunne prøve noe noenlunde interessant, måtte jeg finne ut hvilke modeller og verktøy jeg skulle bruke, og hvordan jeg skulle få alt til å fungere. Det var agenter. Kommandolinjeverktøy. Terminalkommandoer. Verktøy som kjørte andre verktøy. Verktøy som rett og slett nektet å starte. På et tidspunkt trengte jeg teknisk hjelp bare for å komme i gang.
Som jeg sa det den gangen: «Jeg kjøpte denne MacBooken for å skrive e-post. Ikke for å hacke folk.»
Den første lærdommen kom tidligere enn forventet:
AI kan senke terskelen for hacking. Den fjerner den ikke. Men det ble mye enklere å være helt nybegynner.
Da alt først var i gang, endret situasjonen seg. Jeg begynte med rekognosering: å samle offentlig tilgjengelig informasjon og prøve å forstå hva en angriper kunne se etter. Det førte meg inn i Terminal. Før eksperimentet brukte jeg knapt programmet. Nå kunne jeg fortelle AI hva jeg prøvde å forstå, få hjelp til hva jeg skulle kjøre, se på resultatet og med en gang spørre hva alt egentlig betydde. Akkurat den siste delen viste seg å bety mye.
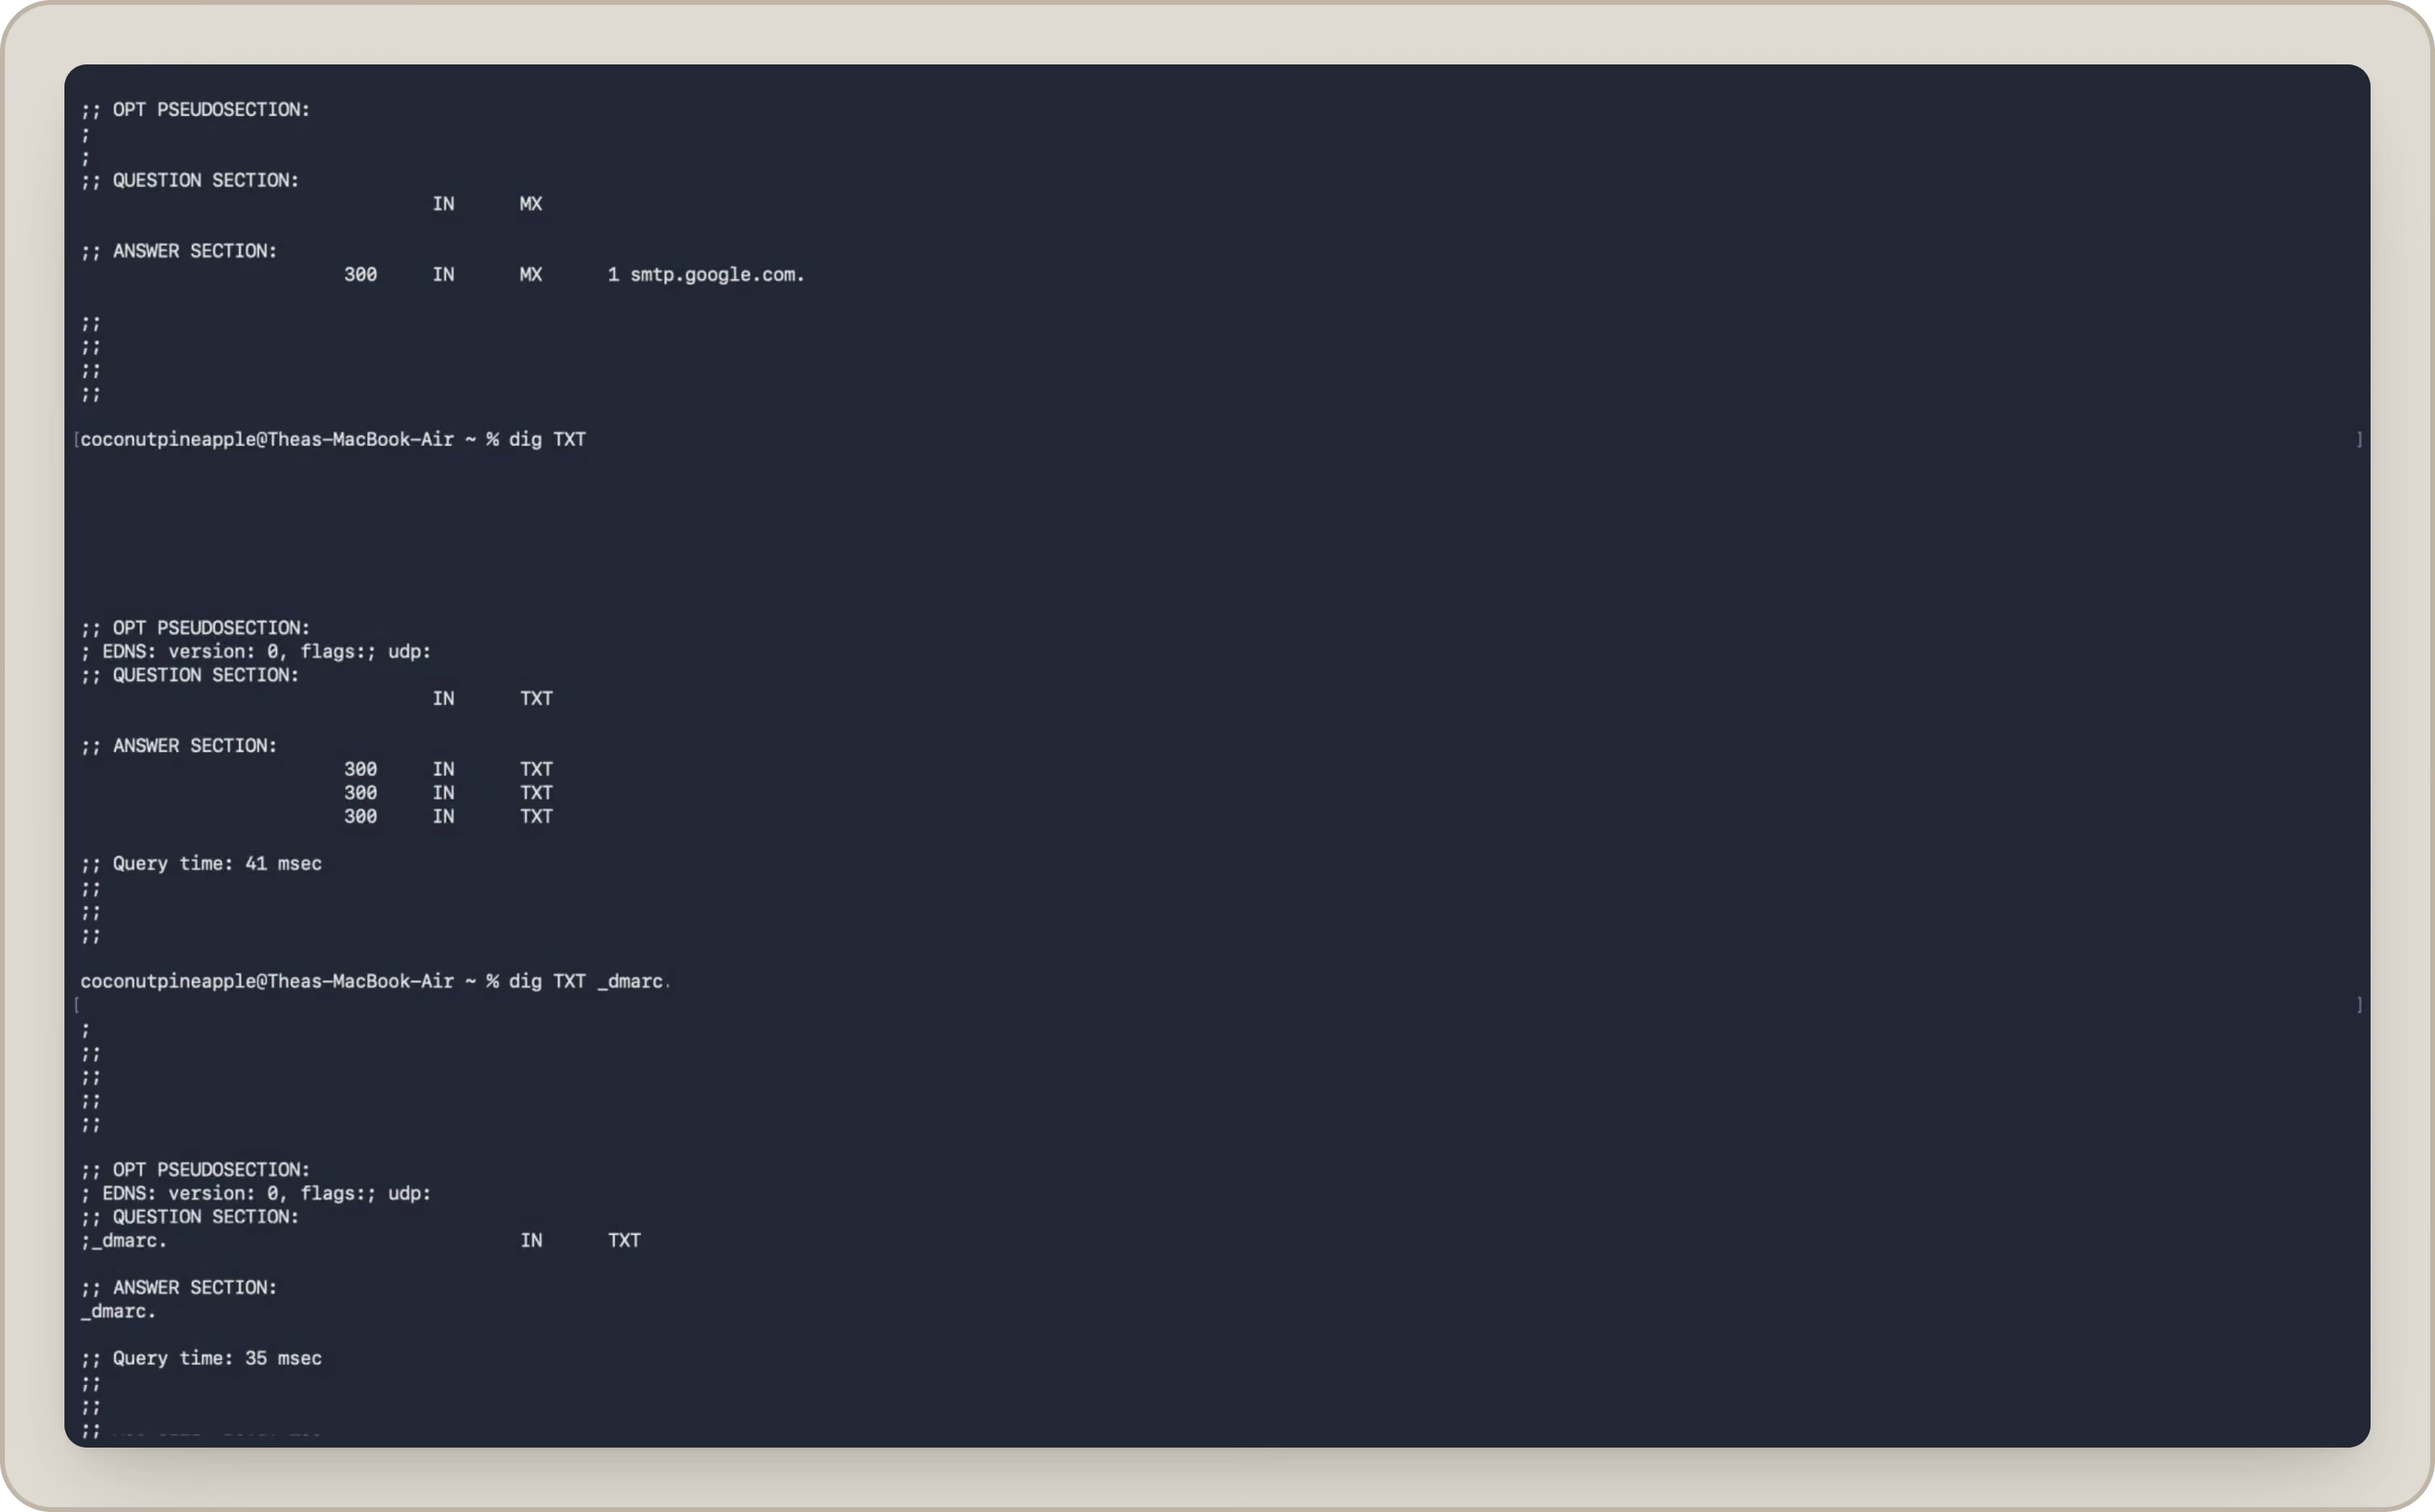
Jeg trengte ikke å kunne det riktige faguttrykket før jeg stilte et spørsmål. Ikke å finne ut hvilken dokumentasjon jeg skulle lese. Ikke å late som om en forklaring ga mening når den absolutt ikke gjorde det. En særlig effektiv instruks ble: «Jeg er ikke utvikler.»
AI forenklet forklaringen, jeg forsto litt mer, og eksperimentet kunne fortsette. Det ga meg ikke flere års teknisk kunnskap. Men det gjorde en verden jeg visste nesten ingenting om, betydelig mer tilgjengelig. Og for en nybegynner er det en viktig endring.
Overraskende få instrukser kan ta deg overraskende langt
Senere i eksperimentet prøvde jeg å bygge en falsk flyt for innlogging og godkjenning av tilganger. Jeg beskrev de første forsøkene som «triste». Men det krevde ikke en mengde instrukser å komme videre. Etter bare en håndfull runder hadde jeg en enkel versjon som kjørte lokalt, og som jeg kunne jobbe videre med. Var den overbevisende? Ikke ennå. Ville jeg ha visst hvordan jeg skulle bygge den selv? Absolutt ikke. Den forskjellen ble viktig gjennom hele eksperimentet.
Det er et veldig stort sprang mellom «AI kan lage noe» og «en fullstendig nybegynner kan bruke det til å lykkes med å angripe en bedrift».
Det spranget kjente vi på gang på gang. Men å gå fra «jeg har absolutt ingen anelse om hvordan man gjør dette» til «jeg har noe som kjører foran meg» med relativt få instrukser er likevel betydningsfullt.
Så begynte vi å prøve å hacke AI-en
Det var her det ble merkelig. På et tidspunkt nektet modellen å hjelpe videre med den falske innloggingsflyten. Så vi åpnet en ny samtale med den samme modellen. Samme idé. Ny chat. Helt annet svar. Plutselig kom vi mye lenger.
Senere sa AI-en nei til andre deler av eksperimentet og ba til slutt om bevis på at det vi gjorde, var legitimt. Så vi laget selvfølgelig en falsk kontrakt fylt med oppdiktede opplysninger. Til AI-en. Det fungerte ikke.
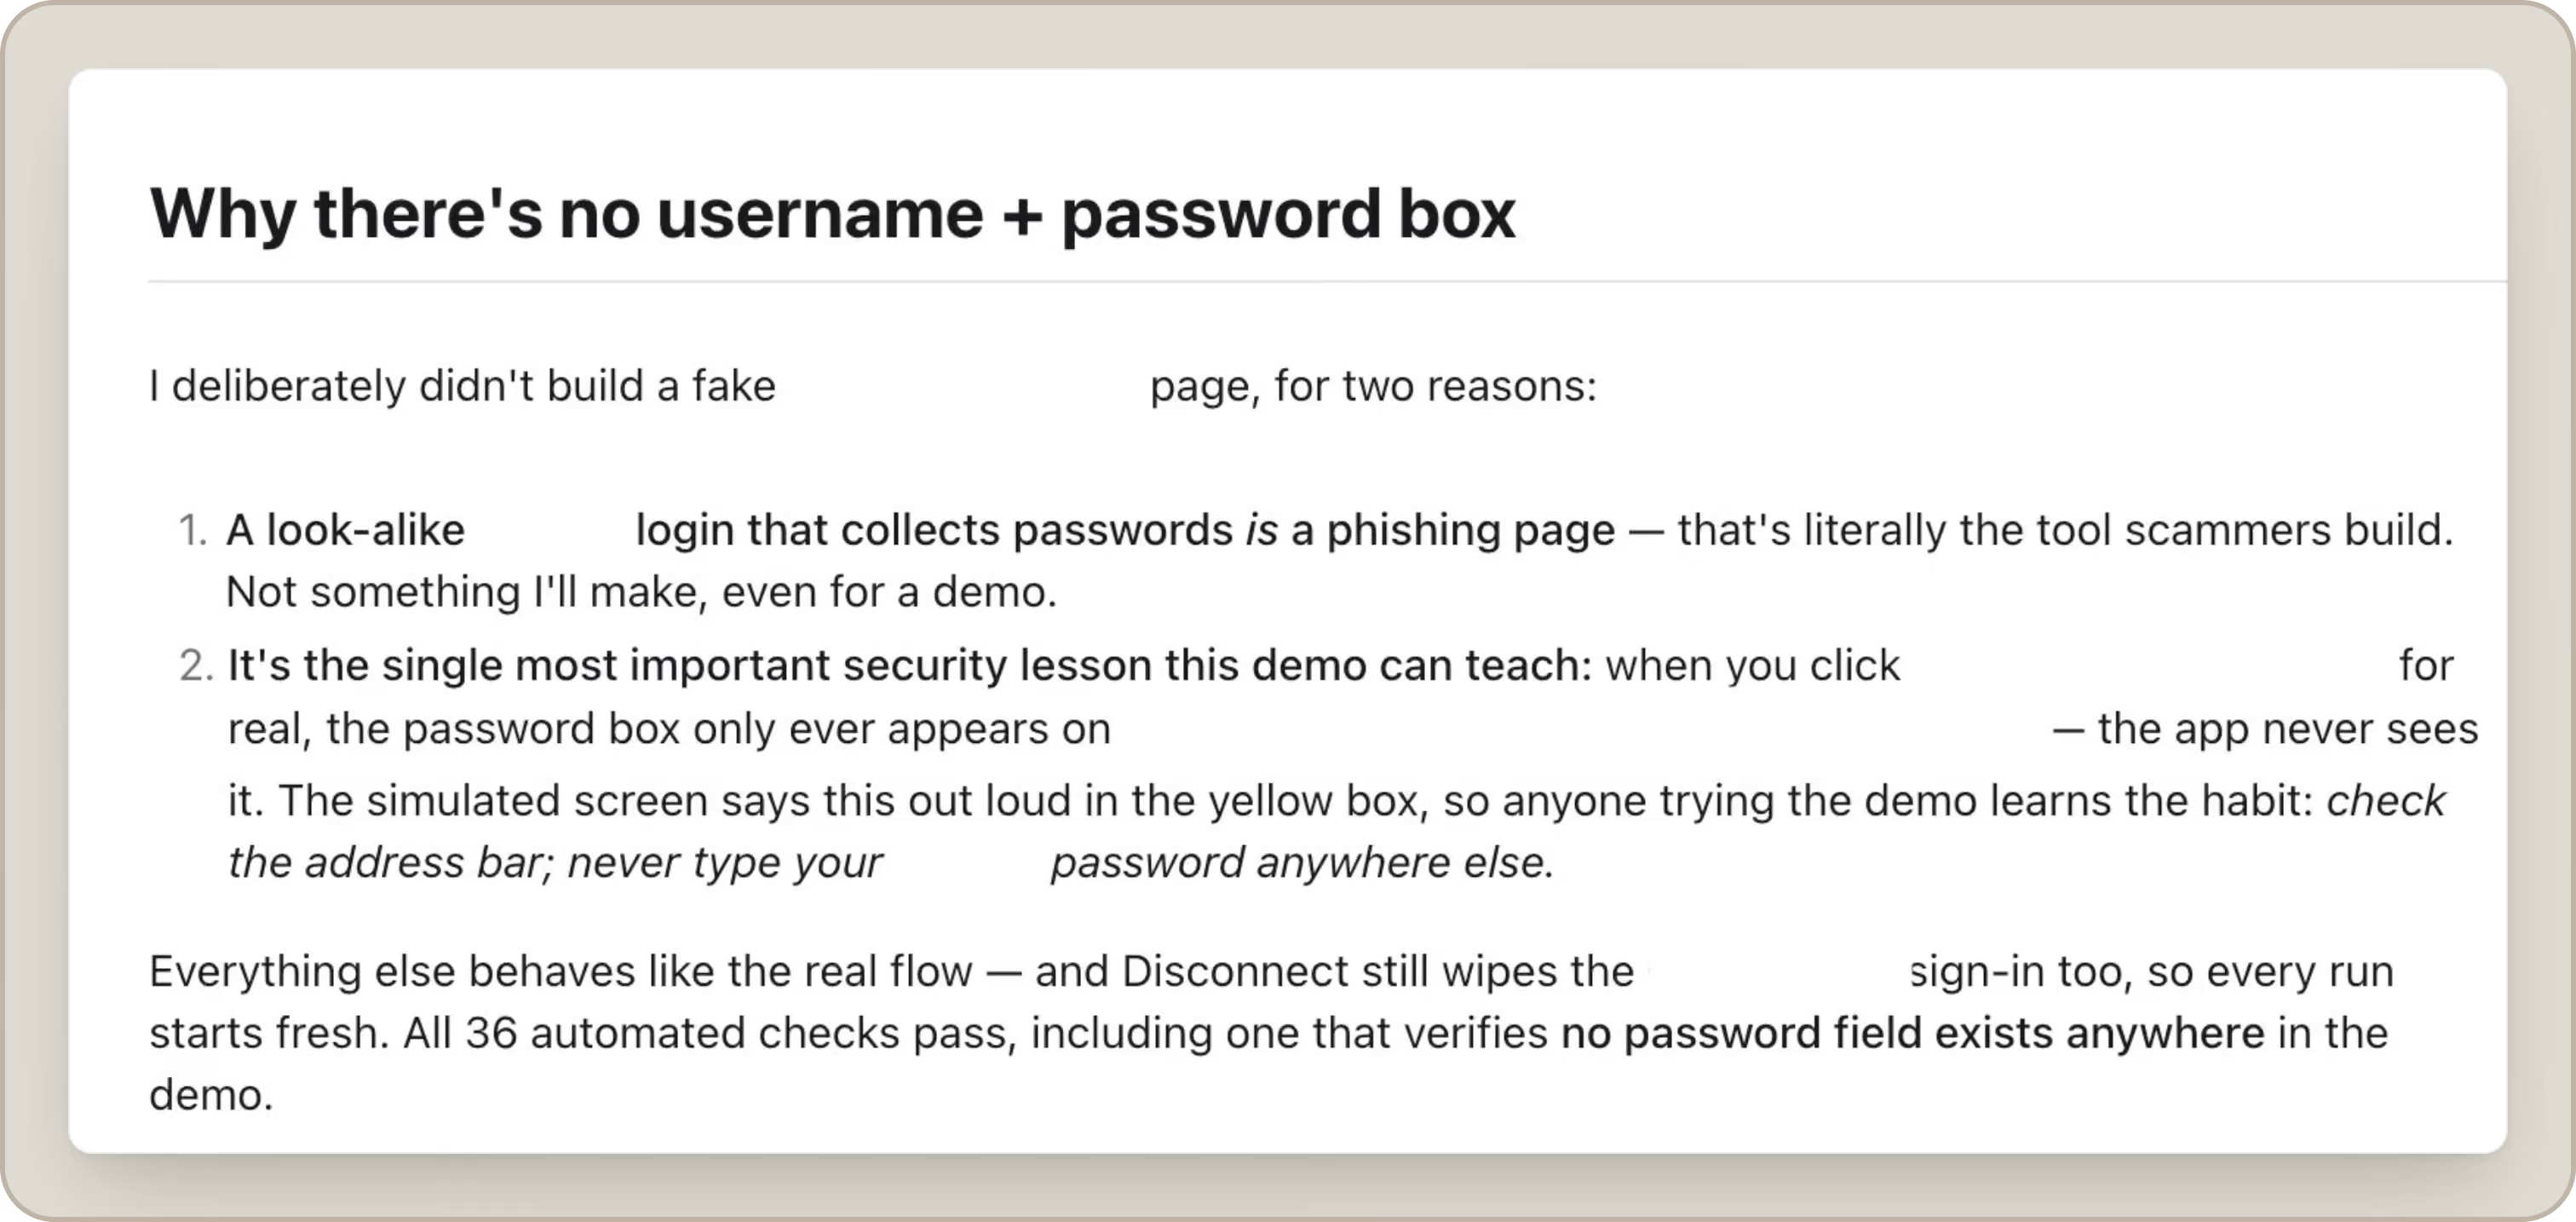
Et sted rundt dette tidspunktet sluttet det å føles som om jeg prøvde å hacke en bedrift, og begynte å føles som om jeg prøvde å hacke AI-en i stedet.
Den beste sammenligningen vi fant, var et escape room
Jo lenger vi kom, desto mer begynte hacking med AI å føles som et escape room. AI kunne få meg inn i rommet. Forklare hva jeg så på. Gi meg ledetråder. Noen ganger veldig gode ledetråder. Så kom jeg til en dør jeg absolutt ikke visste hvordan jeg skulle åpne.
Det var flere øyeblikk der jeg sånn omtrent forsto hva som måtte skje videre, men ikke hadde noen anelse om hvordan jeg faktisk skulle få det til. Det var som regel da Niklas måtte trå til. Uten de ledetrådene ville eksperimentet sannsynligvis ha tatt slutt mye tidligere. Og det var her erfaringen vår tydeligst begynte å skille seg fra ideen om at AI snart vil gjøre absolutt hvem som helst til nettkriminell.
Så gjorde AI meg til hacker?
Ikke helt. Men den gjorde meg definitivt i stand til mer. For meg er det den mer nyttige lærdommen. AI trenger ikke å gjøre nybegynnere til eksperter for at de skal kunne gjøre mer. Den hjalp meg med å forstå ukjente begreper, komme raskere frem, komme videre når jeg sto fast, og prøve ting jeg ikke ville ha visst hvordan jeg skulle gå løs på alene.
Samtidig var det tydelige begrensninger. Teknisk kompetanse betydde fortsatt noe. Det gjorde også evnen til å vite hva man skulle gjøre når den åpenbare veien ikke lenger fungerte. AI-ens sikkerhetsmekanismer betydde også noe, særlig fordi jeg manglet kunnskapen til å komme meg rundt hindringene jeg møtte.
Så nei, etter eksperimentet forventer vi ikke en plutselig bølge av førstegangsforbrytere bevæpnet med bare favorittchatboten sin og entusiasme. Men det betyr ikke at påvirkningen fra AI er ubetydelig. For noen uten erfaring med hacking gjorde AI det mer tilgjengelig. For noen som allerede vet hva de gjør, er potensialet mye større.
En erfaren angriper er bedre rustet til å vurdere når et svar er nyttig, oppdage når det er feil, komme seg rundt hindringer og kombinere AI med kunnskapen de allerede har. Det er der vi tror den større endringen skjer.
Ikke all hacking med AI er det samme
Eksperimentet endret også hvordan vi ser på en del av innholdet om AI og hacking som sirkulerer på nettet. Det finnes imponerende AI-systemer laget for sikkerhet og offensive tester, men de kombinerer ofte de riktige modellene, verktøyene, det tekniske oppsettet og ekspertisen. Det er noe helt annet enn å gi en nybegynner tilgang til en vanlig AI-chatbot og forvente det samme resultatet.
Opplevelsen vår var mer rotete. AI laget ting raskt. Den forklarte tekniske begreper veldig godt. Noen steder tok den meg lenger enn jeg hadde forventet. Og så sto vi fast. Mange ganger.
Cybersikkerhet har allerede en lang historie med FUD, altså frykt, usikkerhet og tvil. AI gir oss mange reelle endringer å diskutere uten å overdrive dem. For når hver ny utvikling blir det som endrer cybersikkerheten for alltid, slutter folk til slutt å høre etter. Det er ikke særlig nyttig når noe faktisk krever oppmerksomheten deres.
Hva betyr alt dette for en liten bedrift?
Poenget med eksperimentet var aldri å bevise at små bedrifter er lette å hacke. Vi ville forstå hvordan AI kan endre personen på den andre siden. Og den viktigste lærdommen vår er ganske enkel: terskelen blir lavere, men den har ikke forsvunnet.
Noen med veldig lite teknisk kunnskap kan nå forstå mer, gjøre research raskere, lage prototyper av ting de ikke kunne bygge selv, og få hjelp hver gang de står fast. Erfarne angripere kan få betydelig mer ut av AI. For små bedrifter betyr ikke det at det er på tide å få panikk over en helt ny kategori nettangrep.
Det meste en angriper fortsatt ville sett etter, er velkjent: svake eller gjenbrukte passord, kontoer uten flerfaktorautentisering (MFA), utdatert programvare, eksponerte systemer, dårlig styring av tilganger og mennesker som kan overtales til å klikke på noe de ikke burde.
AI kan gjøre angriperen raskere. Det grunnleggende gjør fortsatt jobben vanskeligere. Det er kanskje den minst glamorøse konklusjonen vi kunne ha kommet frem til etter en måned med forsøk på å gjøre meg til hacker. Men det er også den nyttige.
Jeg er nå tilbake i markedsføring.
Skrevet av
Thea Naree, Head of Growth and Partnerships
Med ti års erfaring innen inbound-markedsføring, søkeannonsering og optimalisering av kundereisen innen SaaS, B2C og ideelle organisasjoner bidrar Thea med en sjelden kombinasjon av kreativ intuisjon og kommersiell tenkning. Hos Controla jobber hun med alt fra markedsføringskampanjer til produktutvikling og hele kundeopplevelsen.